外部LLMへの機密情報の送信
機密文書を外部LLMに送ることや、必要以上のデータがAIに渡る不透明さが、導入の障壁になります。
ナレッジは、集めるほど価値が高まり、守るべき価値も高まります。単一の防御機能に依存せず、システム・アクセス・ナレッジの3つの層で保護します。
ベクトルと原文の分離、データの分割・分散保存、アクセス時の権限確認、必要時のみの復元。高機密情報を扱うエンタープライズAIを支える、AIセキュリティの考え方です。(関連技術:2026年3月12日特許出願、特願2026-39556)
機密文書を外部LLMに送ることや、必要以上のデータがAIに渡る不透明さが、導入の障壁になります。
横断検索で、本来アクセスできない情報が、検索や回答の対象になるリスクがあります。
企業ナレッジが集約されると、ストレージやデータベース自体が、高価値の標的になります。
権限、AIの責任範囲、利用ポリシー、監査、運用体制まで、あわせて設計する必要があります。
AIの利用に伴うリスクに加え、企業ナレッジの集約によって被害が広がるリスクにも対策が必要です。
原文の分散保存だけで、プロンプトインジェクションや誤回答、外部サービスへの送信に関するリスクが解消されるわけではありません。利用するモデル、送信範囲、ログ、権限と運用をあわせて設計します。
保存時の暗号化に加え、利用時や管理権限が侵害された場合を想定した保護も重要です。AIKNOW Securityは、原文の分割・分散保存を組み合わせ、単一の保存先に依存するリスクを抑えます。
暗号化して保存し、利用時に復号します。復号済みのデータやストレージが侵害されると、原文が流出する可能性があります。
ベクトルのみをベクトルDBに保存し、原文は、単独では内容が分からない形に分割して、複数の保存先に分散します。アクセス時に権限を確認し、必要なデータだけを一時的に復元します。
一部の保存先だけが侵害された場合に、原文が復元されるリスクを抑えます。
保存先と復元に必要な権限を分離し、特定の保存先や権限への集中を抑えます。
単一のストレージへの集約を避け、特定の構成要素が侵害された場合の漏洩リスクを抑えます。
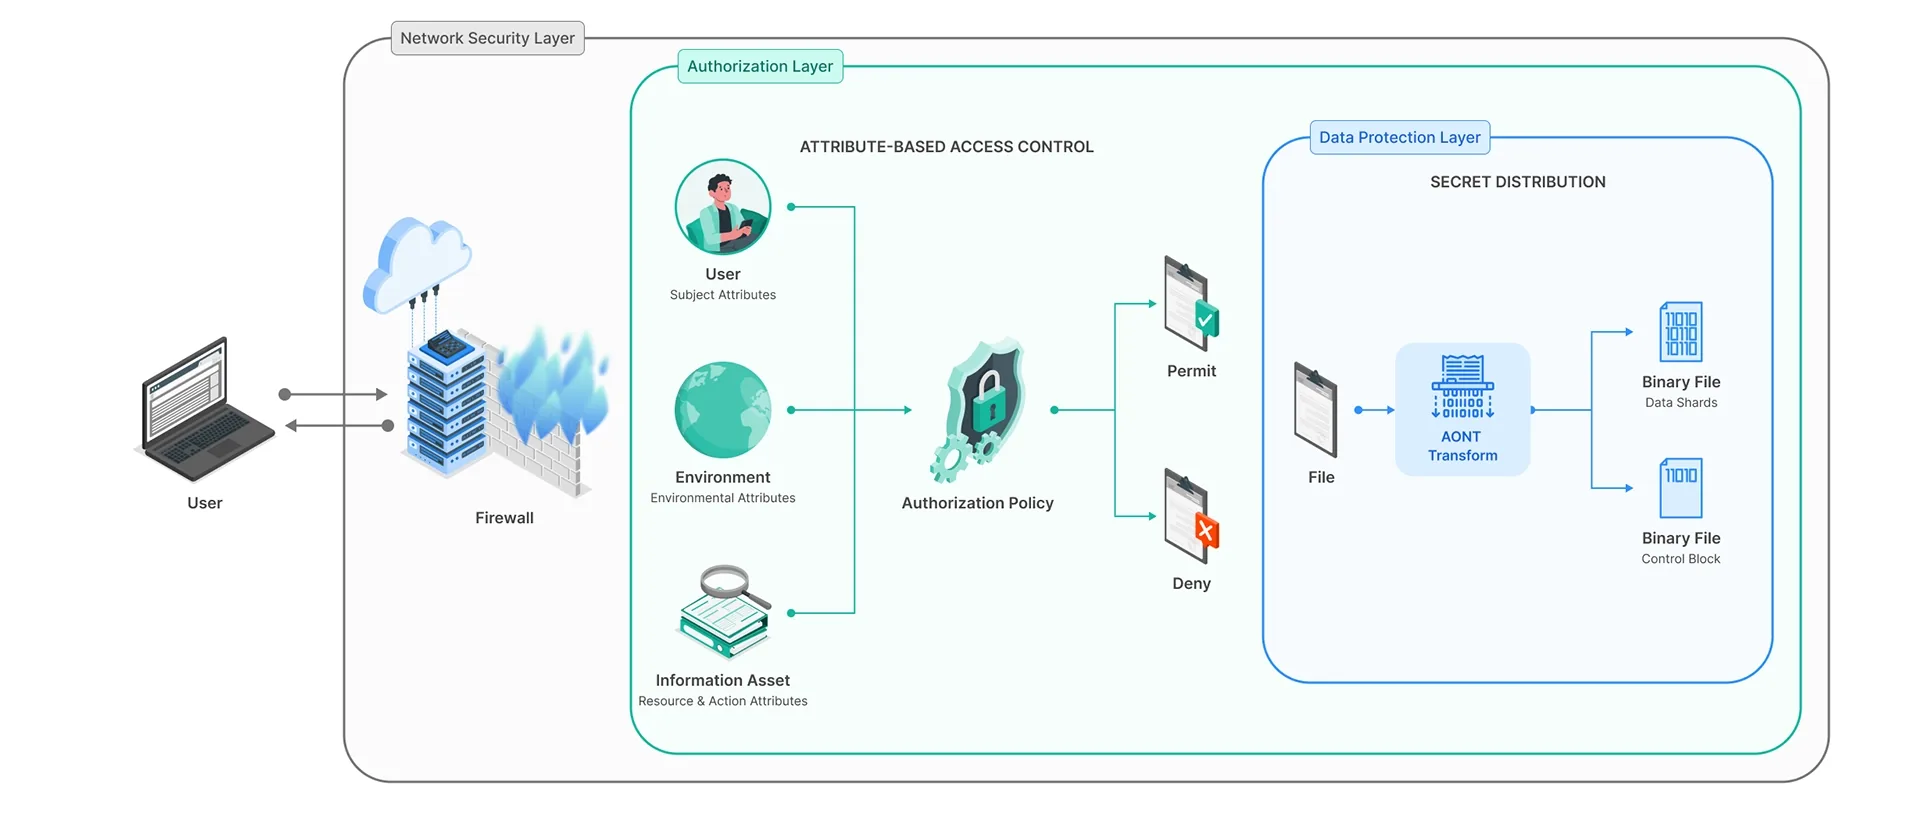
信頼できるエンタープライズAIには、システム・アクセス・ナレッジの3つの層での保護が欠かせません。ネットワーク、認可、データ保護。層ごとに役割を分け、一部の構成要素が侵害された場合の影響を抑える構造を目指します。
ネットワーク分離やファイアウォールで、外部からの不正アクセスのリスクを低減します。
ユーザー・環境・情報資産の属性を組み合わせてアクセスポリシーを評価し、条件を満たす場合のみ許可します。
秘密分散などでナレッジを断片にして、複数の保存先に保管。一部の保存先だけから原文を復元しにくい構造にします。保護効果は、侵害された範囲と、復元に必要な情報・権限の管理に依存します。
オンプレミス、または国内データセンターのプライベートクラウドで稼働。主要なクラウドサービスにも対応します。
自社の環境の中で、ナレッジとAIを運用します。
国内の専用環境にデータを保管する構成を選べます。外部AIや連携サービスを利用する場合は、処理先と送信範囲も確認します。
お客様のクラウド方針に合わせた構成をご相談いただけます。
ベクトルと原文を分離し、原文を分割・分散保存。アクセス時に権限を確認し、必要なデータだけを一時的に復元します。(関連技術:2026年3月12日特許出願、特願2026-39556)
※ 当社の内部検証における処理時間の参考値です。業界全体や他社製品の性能を示すものではありません。対象処理・データ量・ネットワーク・ハードウェアなどにより結果は異なり、本番性能を保証するものではありません。
アクセス制御は、回答の場面だけのものではありません。検索、実行、記録のすべてに、同じ考え方を適用します。
設定したアクセス権限に基づき、検索・回答・出典に利用する情報を制限します。
許可・修正・承認要求・遮断・エスカレーション。副作用を伴う操作は、入力・出力の形式と実行条件を定めたアクションを通じて実行します。
何を根拠に、どの版の知識を使い、どのポリシー判定で、何を実行したか。後から確かめられる形で残します。
導入先のネットワーク、対象の業務、共有したい範囲をお聞かせください。
運用環境とアクセス権限を、要件に合わせてご案内します。